本文原載於 iT 邦幫忙 2021 鐵人賽系列〈突破困境:企業開源虛擬化管理平台〉第 14 天,原文連結。
當我們已經開始使用防火牆規則管理連出入的網路傳輸時,隨著制訂規則數目越來越多,在管理上就會遇到開始較多麻煩的手動設定程序。本章會介紹如何用集中定義的管理方式,快速設定好適用於大批客體虛擬機的防火牆規則。
例如,將內網的一個可信任特定網段定義起來,在提供內部服務的客體機開放這個網段可以連入,在提供外部服務的客體機禁止連往這個網段,將它們區隔開來。
管理 IP 集合
有些經常會用來設定的網路主機 IP 或網段,可以預先在 IP 集合功能裡預先建立好,並且賦予一個易於記住的名稱,屆時在各個客體機之間要設定時,可以省下許多時間。
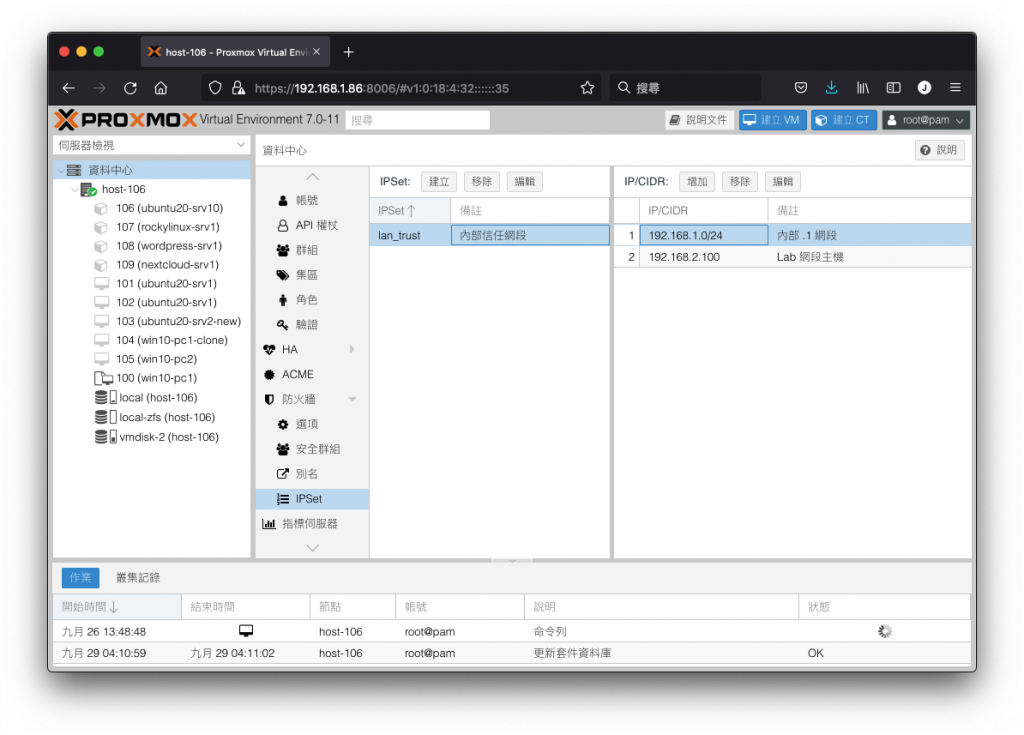
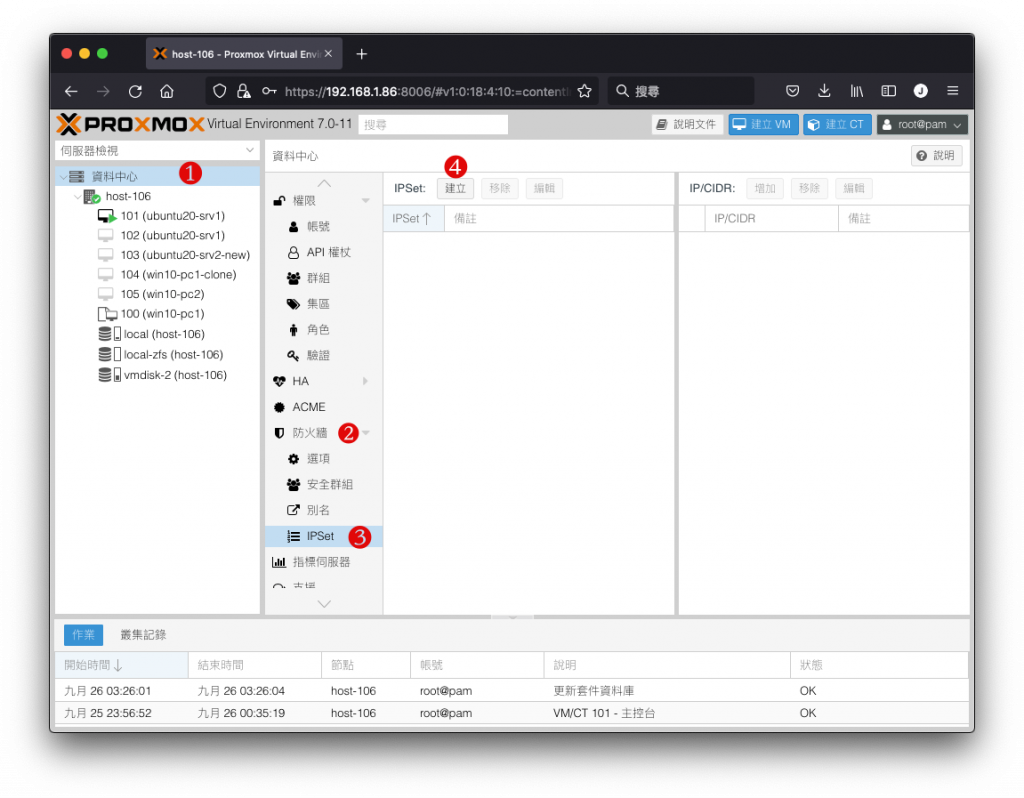
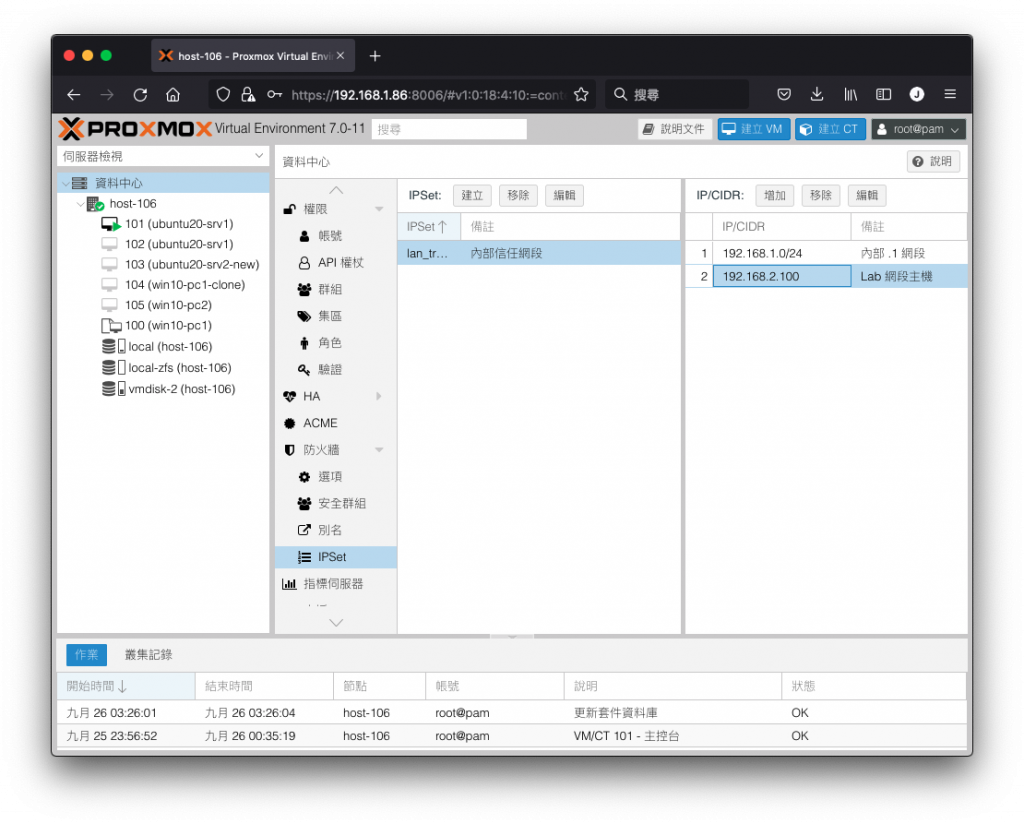
在資源檢視區選取 資料中心,切換至 防火牆 頁籤,選取 IPSet,再按下 IPSet 旁的 建立 按鈕。
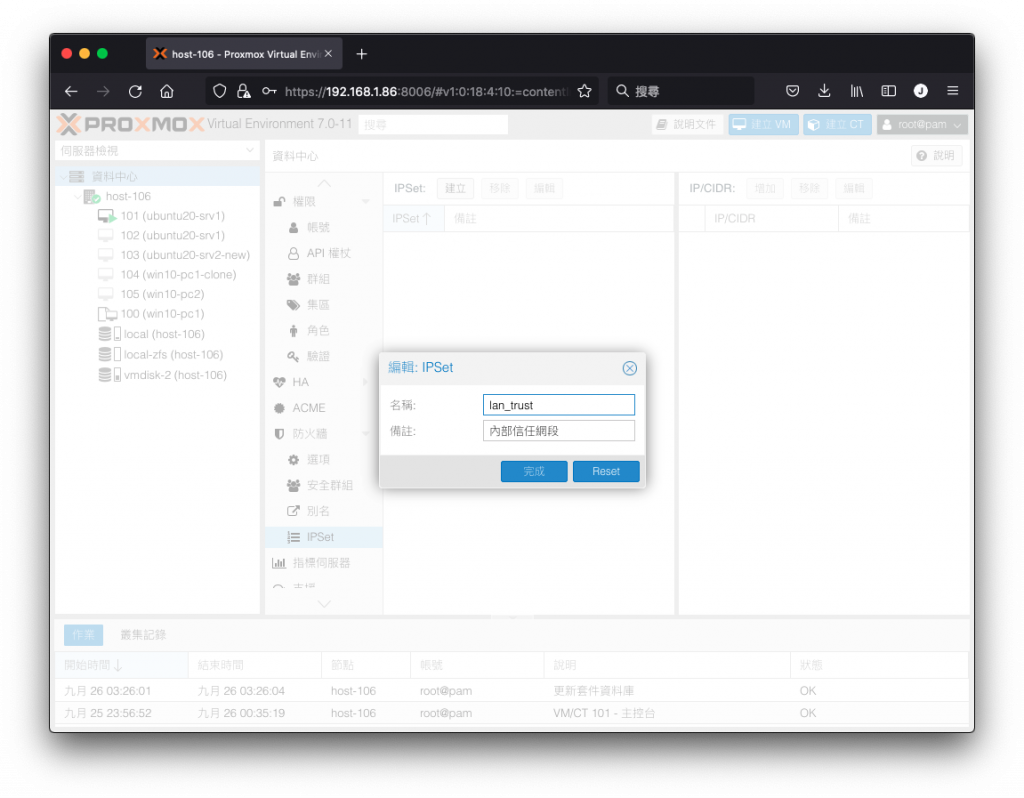
接著在 IP 集合名稱設定對話框,可以輸入名稱例如 lan_trust,備註填寫易懂的內容如 內部信任網段,備註可以使用中文沒有問題。
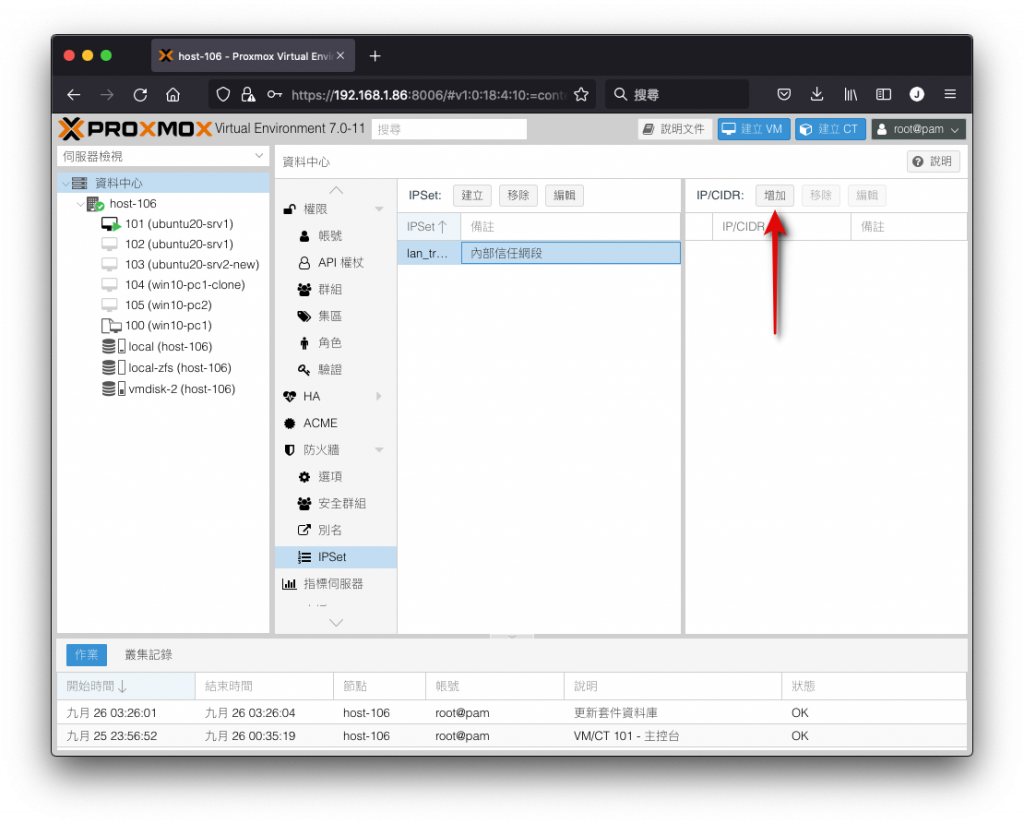
建立 IP 集合項目完成後會出現在清單之中,先選取它,接下來要在這個 IP 集合之下把 IP 或網段加進來。請點選右方的 IP/CIDR 的 增加 按鈕。
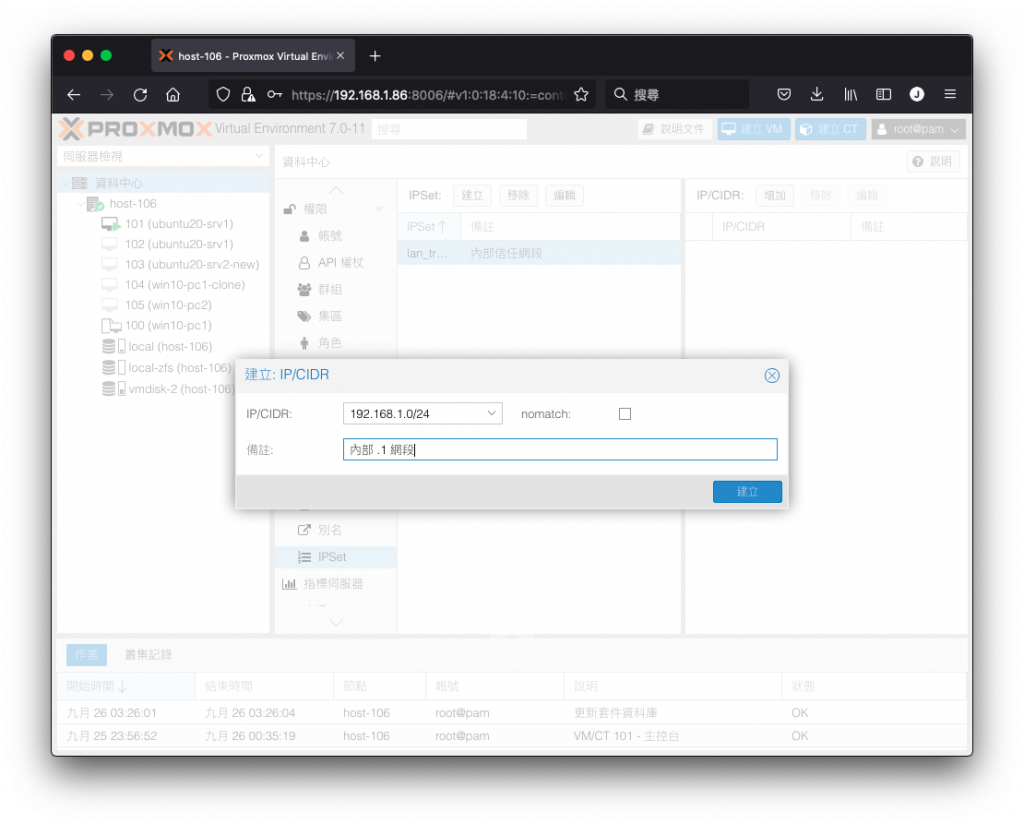
進入設定選項視窗後,請在 IP/CIDR 輸入預記的目標,例如可以使用 192.168.1.0/24,或者 192.168.2.100 這樣的表示方式。在 備註 欄位可以輸入詳細的說明資訊,最後按下 建立 即可。
完成後,即可在清單中檢視設定的多筆項目。
管理安全群組
對於一些常用的連線目標或來源,以及經常允許或阻擋的連接埠,可以使用 安全群組 功能一次預先設定好,方便讓客體機設定時簡化更多的程序。
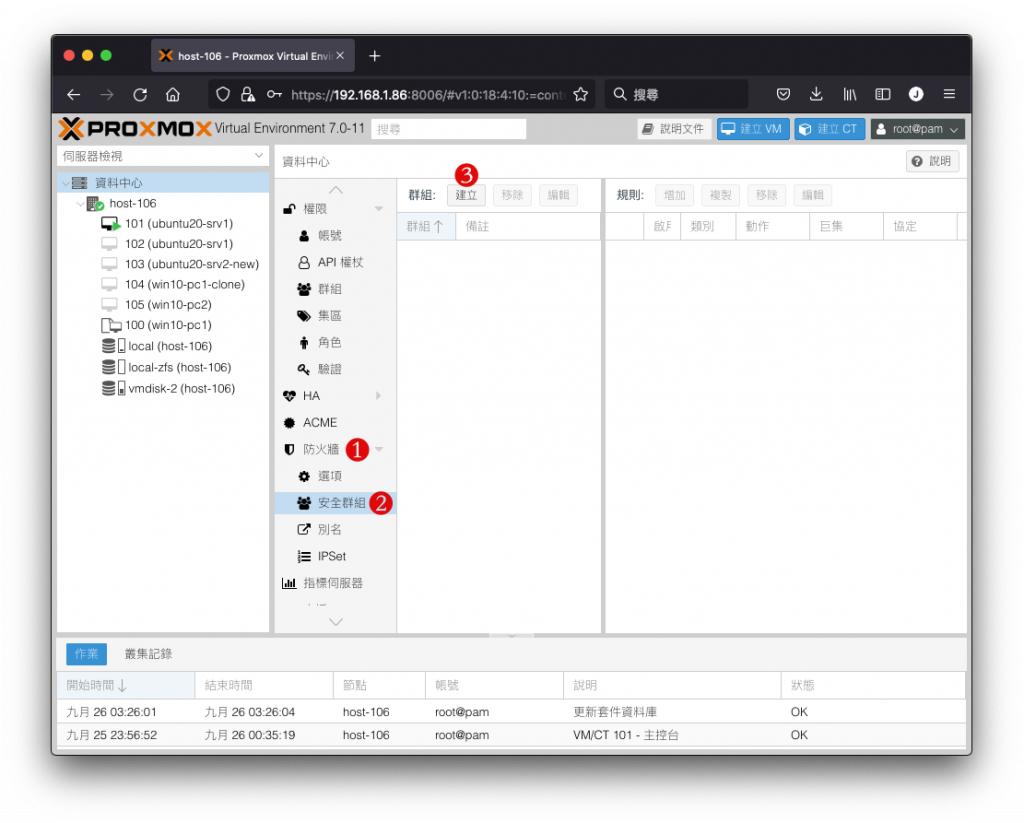
切換至 防火牆,選取 安全群組,再按下群組旁的 建立。
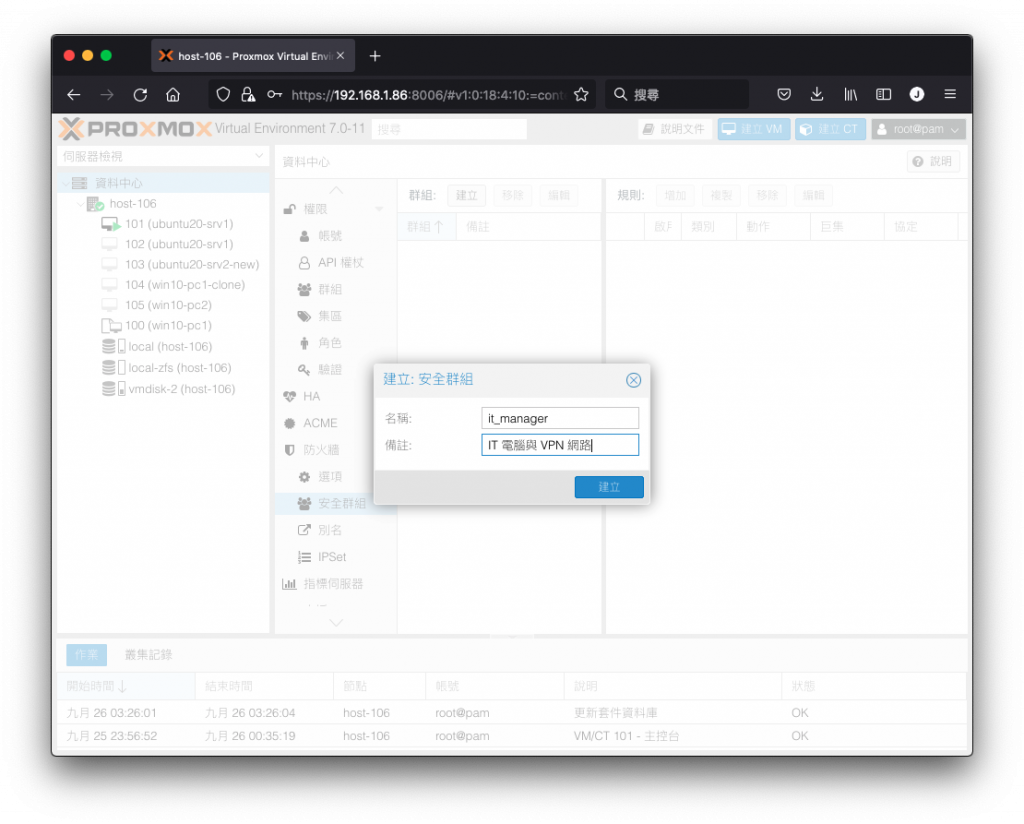
在彈出的安全群組名稱選項視窗中,填入名稱,例如 it_manager,備註則可以使用中文。
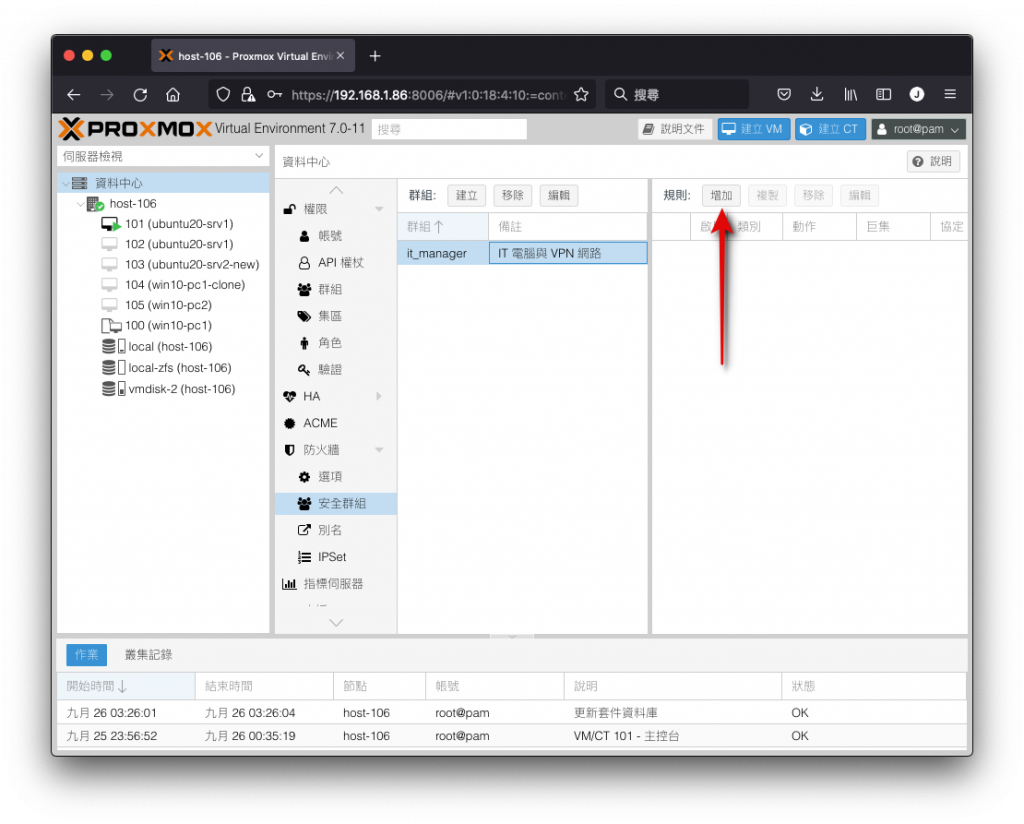
建立完成後,在清單中選取它,然後至右邊規則旁邊的 增加 按鈕,將它按下。
進入增加規則的視窗後,與前一章的建立客體虛擬機防火牆規則方式一模一樣。
本處我將以建立允許外部電腦經由 VPN 網段進入後,可以放行至區網所有主機的 SSH 連線為例。
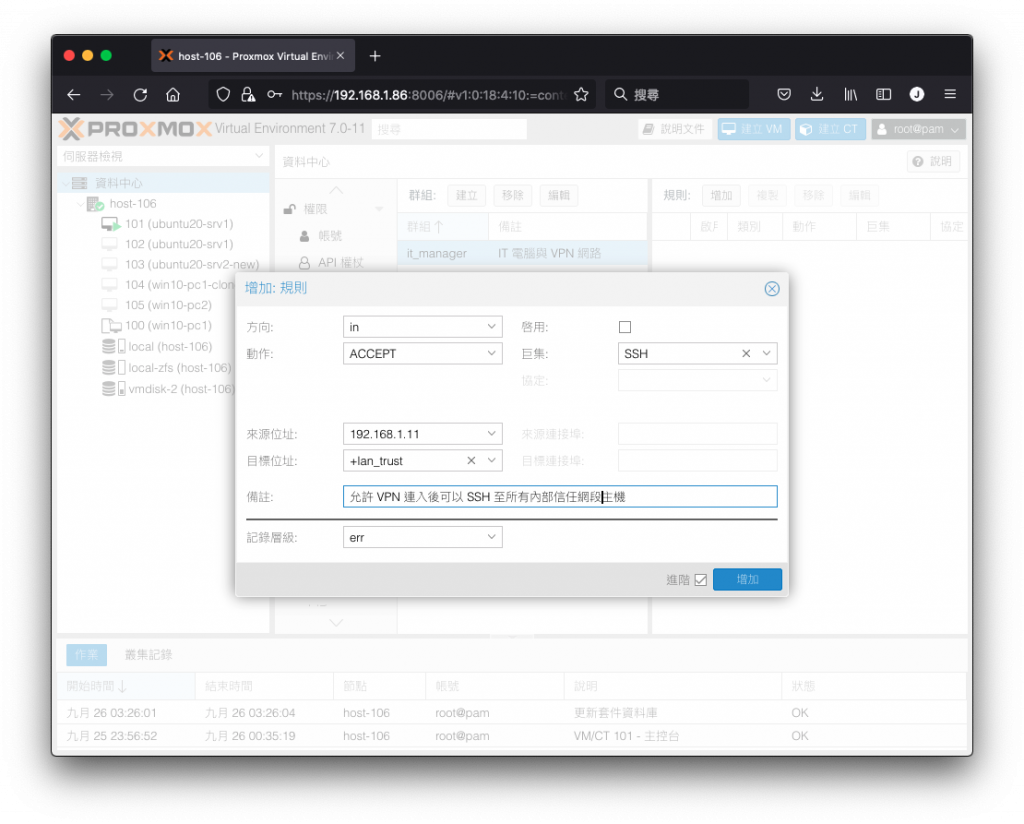
- 方向:連入
in - 動作:允許放行
ACCEPT - 巨集:選取
SSH - 來源位址:輸入
192.168.1.11,這是 VPN 伺服器位址 - 目標位址:在下拉清簞中,可以選取在稍早建立過的 IP 集合
+lan_trust,選擇為 IP 集合者前方會有一個加號 - 備註:填入要說明的詳細資訊
- 記錄層級:選取
err,用以日後記錄分析使用
最後按下 增加 即可存入,回到清單中即可檢視。
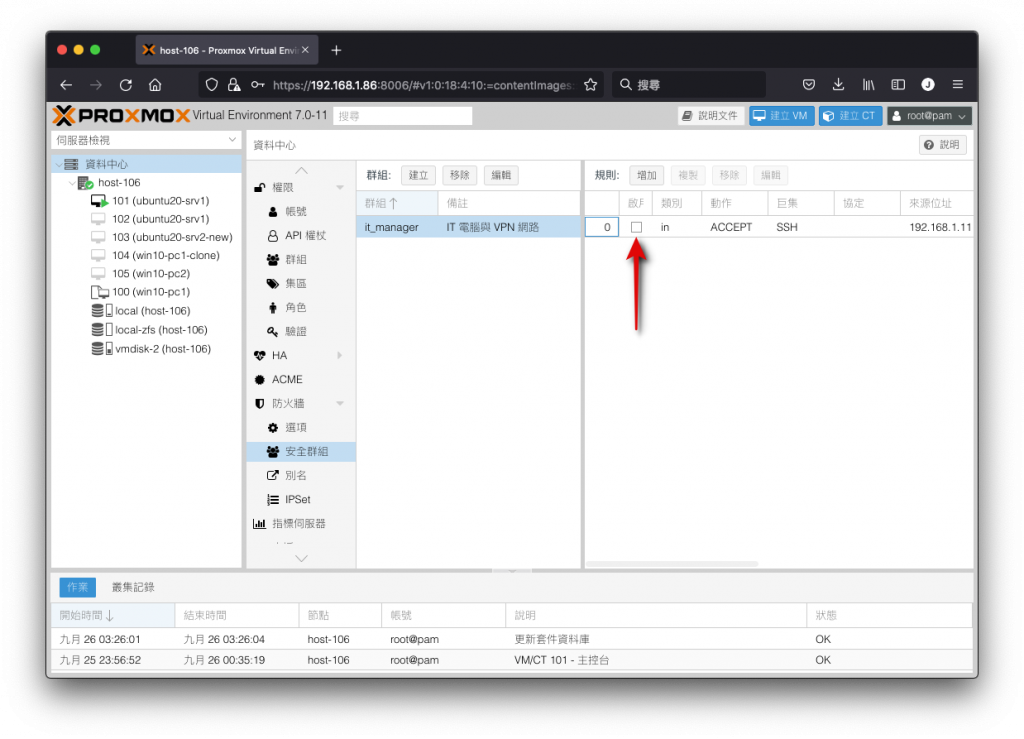
若確認無誤,可勾選前方的核取方塊,讓它開始生效。
客體機使用安全群組與 IP 集合
有了前面預先建立好的 IP 集合與安全群組後,客體機想要設定防火牆規則將會變的輕鬆許多。
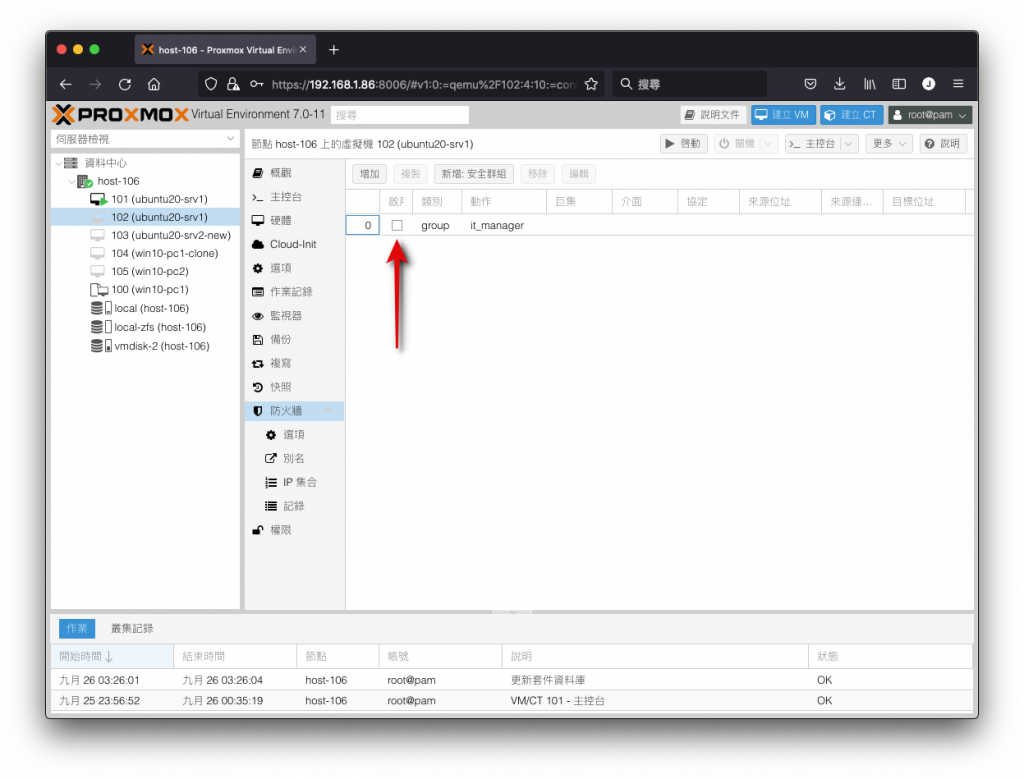
請選取要設定的客體機,切換至 防火牆 頁籤,再按下 新增: 安全群組。
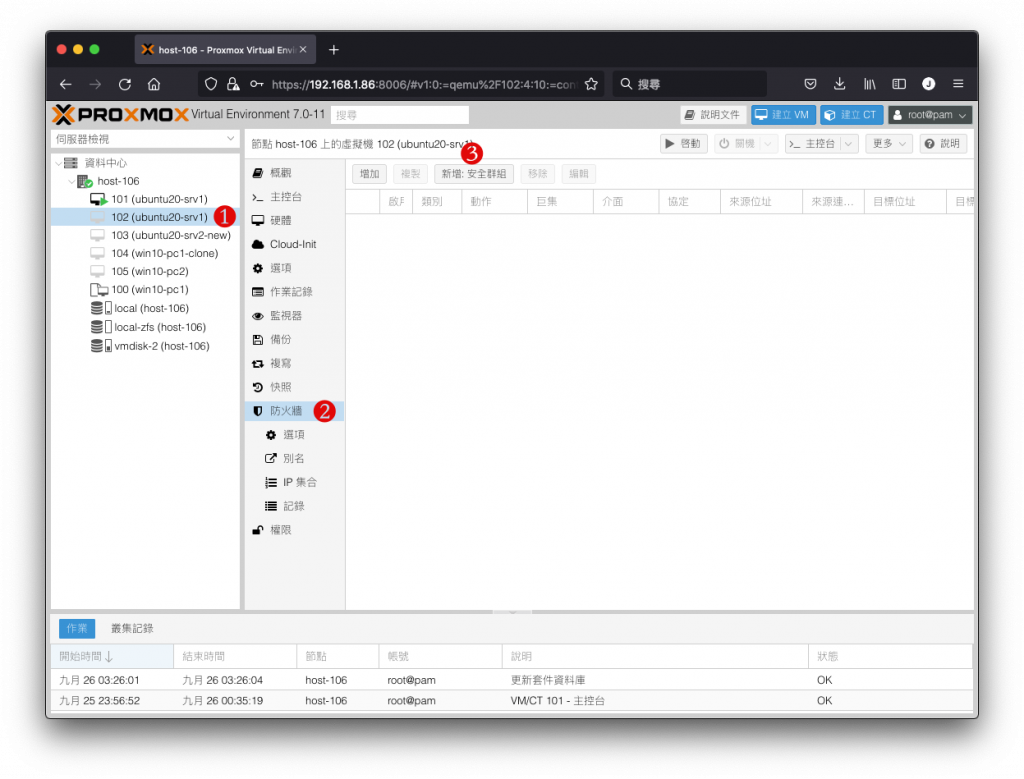
進入增加安全群組的選項視窗後,至 安全群組 下拉清單中選取稍早前建立過的 it_manager 安全群組,在 介面 可以填入要套用的客體機網路介面,而 備註 欄位可以輸入詳細說明資訊,以免日後忘記用途,最後再按下 增加。
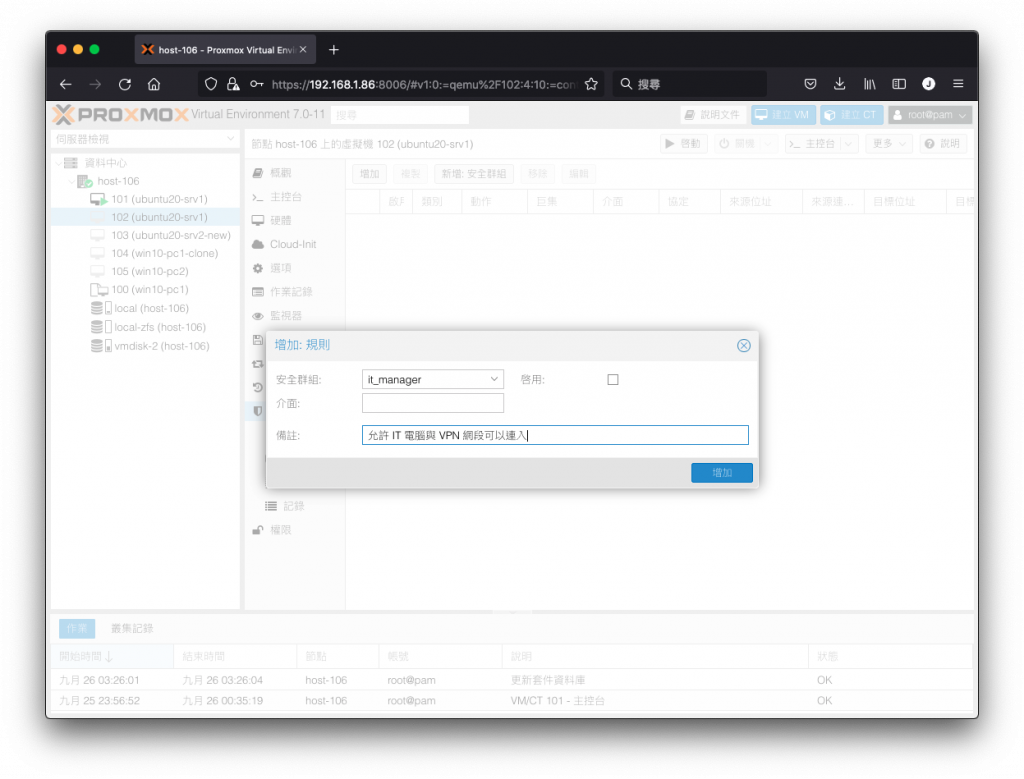
當確認清單的內容無誤後,可以勾選前面的 啟用 核取方塊讓它生效。