Zimbra Collaboration 支援 LDAP 與 Active Directory 兩大外部驗證機制,這幾乎是企業應用必備的重要功能。
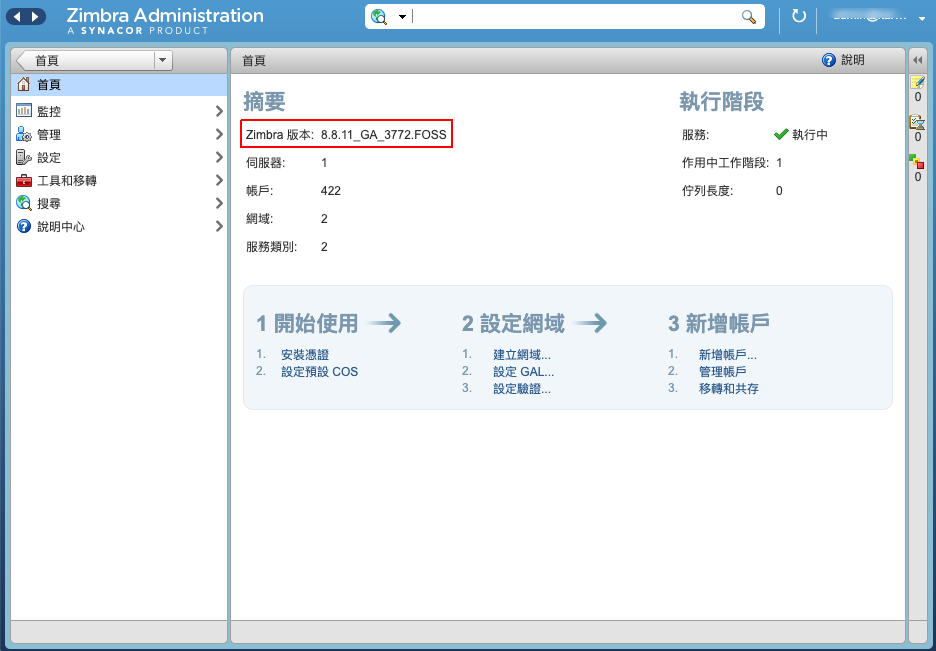
最近協助客戶導入新版本 (Open Source Edition) 時,遇到 LDAP 設定上的 Bug,以此篇作為紀錄並分享解決方案。
無法取消
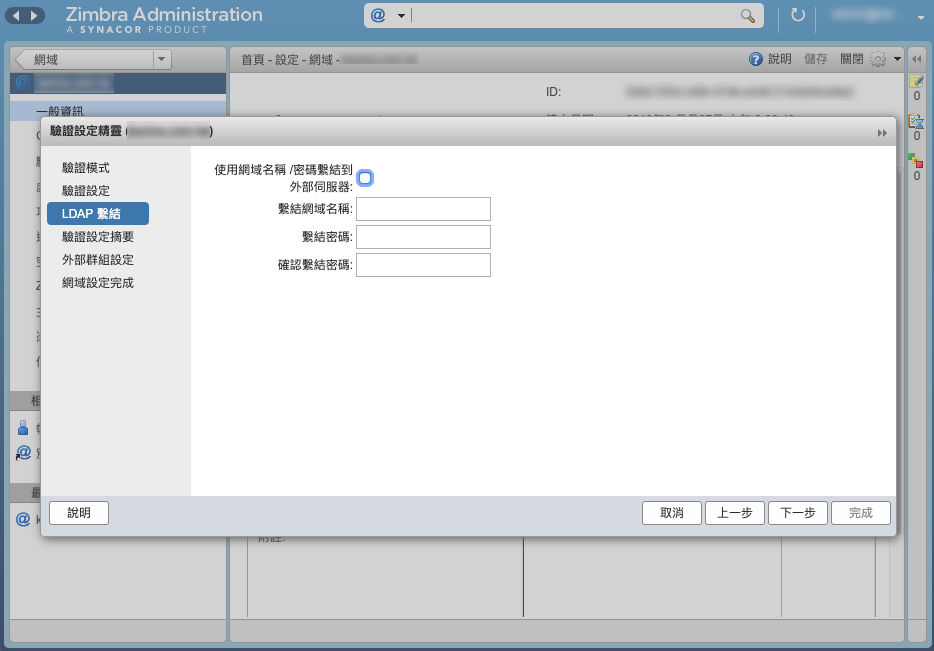
在網域的驗證上,其中一個步驟可以指定一組特定帳號,用來與 LDAP 驗證之用。
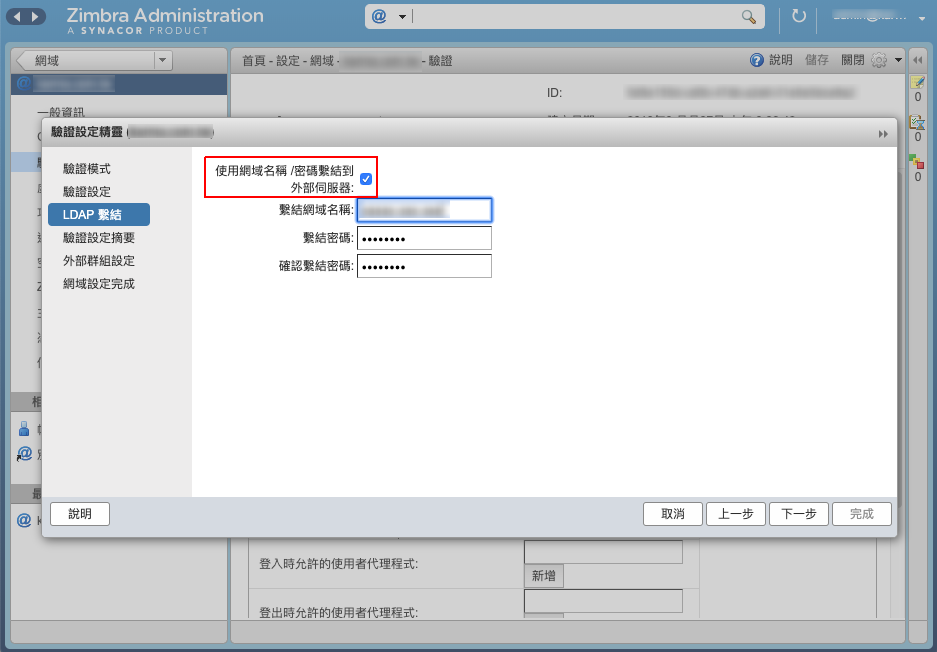
設定完成,但後來因使用情境變更,已經不需要再特別指定一組帳號作為驗證使用,因此回到設定頁面予以取消,但卻發現不管怎麼操作,都沒有辦法取消這個設定。
也就是說,我已經被這個設定與這一組帳號給綁架了。
解決方法
經過嘗試,確認在界面上沒有辦法取消,我暫時歸類為是 Zimbra Collaboration 8.8.11 版的 Bug。為了解決這個問題,我決定使用指令來處理。
進入 Zimbra 主機的命令列模式,並輸入以下指令,將相關設定清除。
取消 LDAP 繫結設定
su zimbra
zmprov md yourdomain.com.tw zimbraAuthLdapSearchBindDn ""
zmprov md yourdomain.com.tw zimbraAuthLdapSearchBindPassword ""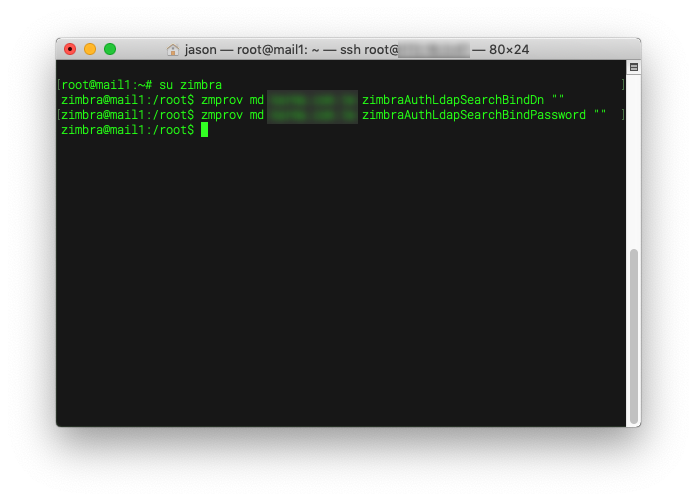
執行後沒有錯誤訊息即表示成功設定,接著可以回到 Web 管理後台,請先重新整理後在進去查看。
注意,一定要重新整理才會顯示新的設定值。
參考資料
- LDAP Authentication - Zimbra :: Tech Center
https://wiki.zimbra.com/wiki/LDAP_Authentication - Proxmox VE、FreeNAS、Zimbra 企業應用經驗談
https://blog.jason.tools/2018/10/linuxpilot-3-posts.html